

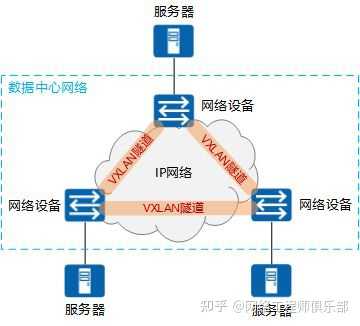
VXLAN究竟有多大的魅力?
一、VXLAN 背景:为什么需要它? 传统 VLAN 使用 12 位字段,最多支持 4096 个广播域,足够早期网络使用。但在多租户环境、高密度虚拟机场景下,这远远不够: 租户数量多,VLAN ID 根本不够分 VLAN 跨三层不便扩展,租户网络难打通 传统网络拓扑刚性大
 2026-09-20
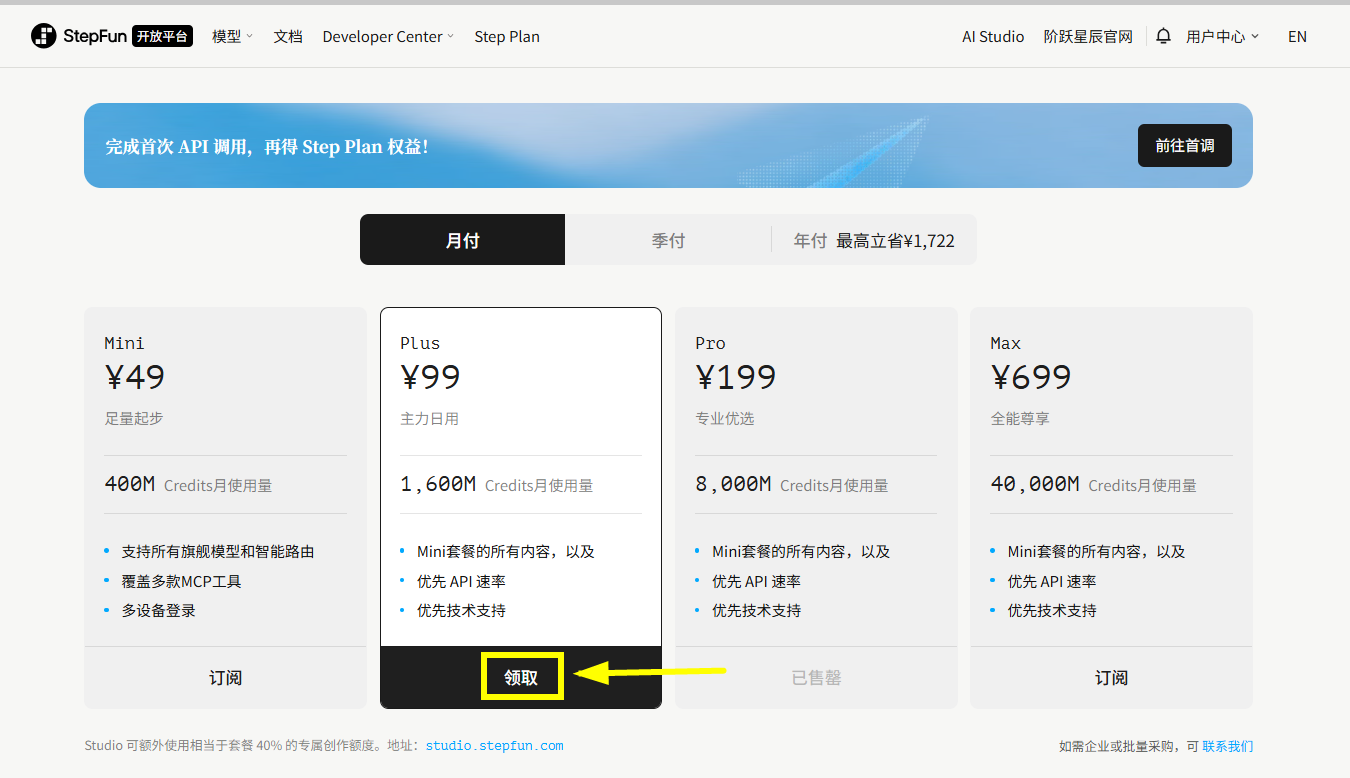
薅羊毛系列--海量 Token 限时放送!新用户注册即享 15 天 Step Plan 免费体验
阶跃星辰 Step Plan 订阅攻略:从免费体验到套餐选择全解析 如果你正在关注国产大模型 API 服务,阶跃星辰开放平台(StepFun)推出的 Step Plan 订阅方案值得一看。它把 Token 额度、模型调用、MCP 工具和多设备协作打包成按月/季/年付费的套餐,适合从个人
 2026-09-20
能ping通但不能访问?
一、Ping 通了,但业务却访问异常? 1. ICMP 通、TCP 断:协议栈不一样 ping 使用的是 ICMP 协议,很多时候网络设备或服务器并未限制 ICMP 流量,但却对 TCP 或 UDP 做了限制,比如: 防火墙开放了 ICMP,但拦截了业务端口; 路由正常,
2026-09-18
别迷信 VLAN 隔离=安全!这5种配置误区才是事故根源
误区一:VLAN 隔离≠安全防护 很多初学者会以为,“我把生产、办公、摄像头设备分别划了 VLAN,就实现了隔离,也就安全了”。 真相是:VLAN 隔离只是逻辑隔离,没有任何 ACL、端口控制或者身份认证机制,攻击者只要进入网络,可能就能轻松访问别的 VLAN。 ★VLAN 本质是“广播域
2026-09-17
ACL隔离和VLAN隔离有区别吗?
误区一:VLAN 隔离≠安全防护 很多初学者会以为,“我把生产、办公、摄像头设备分别划了 VLAN,就实现了隔离,也就安全了”。 真相是:VLAN 隔离只是逻辑隔离,没有任何 ACL、端口控制或者身份认证机制,攻击者只要进入网络,可能就能轻松访问别的 VLAN。 ★VLAN 本质是“广播域
2026-09-16
mac地址如何做到唯一不冲突?
一、为什么MAC地址冲突很危险? 在很多网络故障中,MAC地址冲突往往是最容易被忽略的根因。 和IP冲突不同,MAC地址冲突不会总是立刻暴露出来,而是表现为: 内网“间歇性”掉线 某个业务访问失败但能Ping通 主机ARP异常或网关错乱 某台服务器只能发不能收(或
2026-09-15
IPV6入站是否被三大运营商禁止?
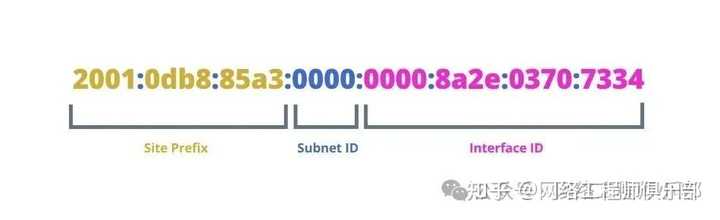
一、IPv6确实“够用”,但不代表“固定” IPv6 拥有 128 位地址空间,总共 2¹²⁸ 个地址,换算成日常感知——地球上每个人都能分到几亿亿个地址。 但这些地址不是你想怎么用就怎么用的,它有严格的地址划分和分配机制: 全球地址段(Global Unicast):
2026-09-14

名字像路由,性能像交换?三层交换机到底靠啥这么快?
一、三层交换机的本质是什么? 虽然它叫“交换机”,还能“路由”,但它的核心定位是基于硬件加速的高速数据转发设备。 简单来说,它是用“交换的方式来完成部分三层功能”的产物。 从功能来看,它确实可以完成三层路由决策(如子网间通信),但实现方式大不一样: 传统路由器:基于CPU处理路
2026-09-11
关于路由器和交换机的问题,谁能解答一下?
一、三层交换机的本质是什么? 虽然它叫“交换机”,还能“路由”,但它的核心定位是基于硬件加速的高速数据转发设备。 简单来说,它是用“交换的方式来完成部分三层功能”的产物。 从功能来看,它确实可以完成三层路由决策(如子网间通信),但实现方式大不一样: 传统路由器:基于CPU处理路由查
2026-09-10
IP 地址能精确到什么地步,如何保护隐私
一、Loopback 是啥? Loopback 接口,也叫环回接口,是一种虚拟接口,它不依附于任何物理端口,也不会和链路状态有关。只要设备本身没挂,Loopback 就一直是 UP 的状态。 常见配置方式如下(以 Cisco 为例): interface loopback0 ip addre
2026-09-09